生成AIのセキュリティチェックシート(回答例つき)
生成AIのセキュリティチェックシートとは、生成AIのサービスや開発の委託先に、データの扱い・アクセスの管理・ログ・事故のときの対応などを質問し、回答を見て使ってよいかを判断するための表です。このExcelテンプレートは、情報システム部門が審査に使うもので、入力データの学習利用、ログの保存期間と削除、保存場所(国内か)、再委託先、暗号化、多要素認証、監査ログ、プロンプトインジェクション対策、AIエージェントの権限と人の承認、閉域でのモデル更新、事故のときの連絡まで29問が入っていて、問いごとに ISO/IEC 27001 の管理策の番号を付けています。特定の会社を想定しない回答例と、審査の判定欄つきです。
別の呼び方: 生成AI セキュリティチェックシート/AI セキュリティチェックシート/生成AI 委託先 審査/AIサービス セキュリティ 評価/生成AI 情報システム部門 チェック
- 生成AIのセキュリティチェックシートとは?
- 生成AIのサービスや開発の委託先に、データの扱い・アクセスの管理・ログ・事故のときの対応などを質問し、回答を見て使ってよいかを判断するための表です。法令で決まった様式はありません。
- ふつうのクラウドサービスの審査と何が違いますか?
- 入力したデータを学習に使うか、AIモデルの提供元という再委託先、プロンプトインジェクション、AIエージェントが操作できる範囲と人の承認、AIモデルの更新のしかたを追加で確かめます。
- 形式
- Excel・PDF
- 用紙
- A4横
- 更新日
- 2026.10.31
- 版
- v1.0
記入例
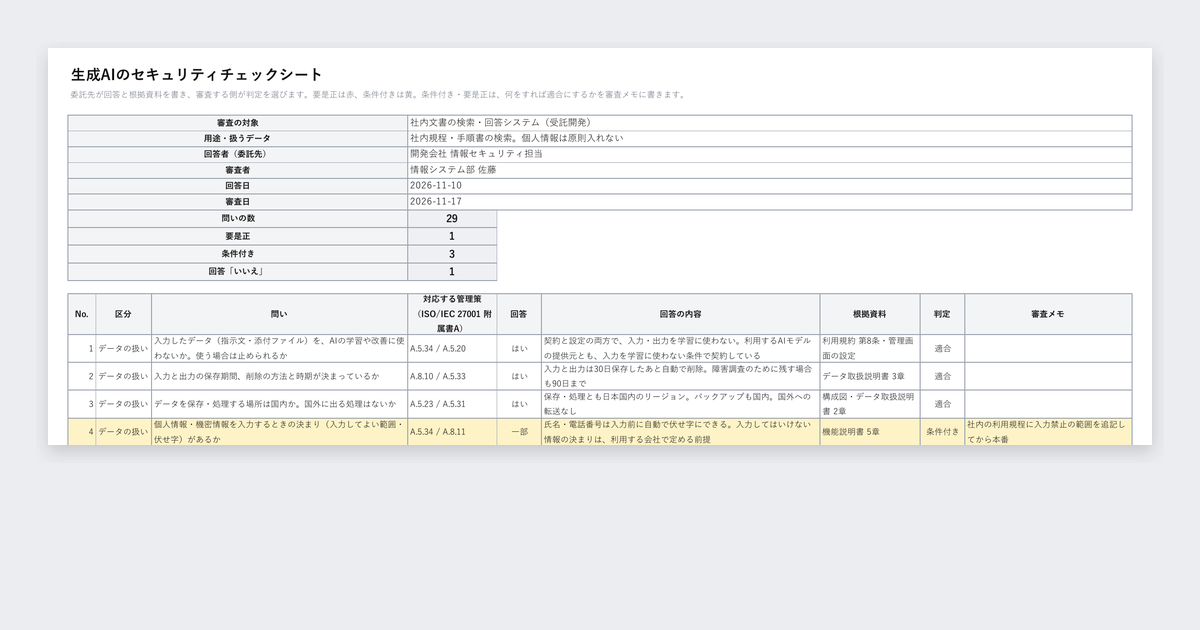
Excel の「記入例」シートと同じ内容です。グレーの列は自動で計算され、すぐ確かめる行は赤、期限の近い行は黄色で表示されます。
生成AIのセキュリティチェックシート
委託先が回答と根拠資料を書き、審査する側が判定を選びます。要是正は赤、条件付きは黄。条件付き・要是正は、何をすれば適合にするかを審査メモに書きます。
審査の対象社内文書の検索・回答システム(受託開発)
用途・扱うデータ社内規程・手順書の検索。個人情報は原則入れない
回答者(委託先)開発会社 情報セキュリティ担当
審査者情報システム部 佐藤
回答日2026-11-10
審査日2026-11-17
問いの数29
要是正1
条件付き3
回答「いいえ」1
| No. | 区分 | 問い | 対応する管理策(ISO/IEC 27001 附属書A) | 回答 | 回答の内容 | 根拠資料 | 判定 | 審査メモ |
|---|---|---|---|---|---|---|---|---|
| 1 | データの扱い | 入力したデータ(指示文・添付ファイル)を、AIの学習や改善に使わないか。使う場合は止められるか | A.5.34 / A.5.20 | はい | 契約と設定の両方で、入力・出力を学習に使わない。利用するAIモデルの提供元とも、入力を学習に使わない条件で契約している | 利用規約 第8条・管理画面の設定 | 適合 | |
| 2 | データの扱い | 入力と出力の保存期間、削除の方法と時期が決まっているか | A.8.10 / A.5.33 | はい | 入力と出力は30日保存したあと自動で削除。障害調査のために残す場合も90日まで | データ取扱説明書 3章 | 適合 | |
| 3 | データの扱い | データを保存・処理する場所は国内か。国外に出る処理はないか | A.5.23 / A.5.31 | はい | 保存・処理とも日本国内のリージョン。バックアップも国内。国外への転送なし | 構成図・データ取扱説明書 2章 | 適合 | |
| 4 | データの扱い | 個人情報・機密情報を入力するときの決まり(入力してよい範囲・伏せ字)があるか | A.5.34 / A.8.11 | 一部 | 氏名・電話番号は入力前に自動で伏せ字にできる。入力してはいけない情報の決まりは、利用する会社で定める前提 | 機能説明書 5章 | 条件付き | 社内の利用規程に入力禁止の範囲を追記してから本番 |
| 5 | データの扱い | AIが作った文章・資料の権利と、使い方の制限が契約で決まっているか | A.5.32 | はい | 出力の権利は利用者に帰属。委託先は出力を自社の目的に使わない | 利用規約 第12条 | 適合 | |
| 6 | 委託先 | 再委託先(AIモデルの提供元・クラウド・開発の協力会社)の一覧と、それぞれに預けるデータが示されているか | A.5.19 / A.5.21 | はい | 再委託先は3社。名前・役割・預けるデータ・所在国を別紙の一覧で提示 | 再委託先一覧(別紙2) | 適合 | |
| 7 | 委託先 | 再委託先を変えるとき、事前に知らせる・同意を得る取り決めがあるか | A.5.20 / A.5.22 | いいえ | 変更はWebサイトで事後に告知している | 利用規約 第15条 | 要是正 | 30日前までの事前通知と、異議があれば解約できる条項を契約に入れるよう依頼 |
| 8 | 委託先 | 情報セキュリティの第三者認証(ISO/IEC 27001 など)や外部監査の結果を示せるか | A.5.35 | はい | ISO/IEC 27001 の認証を取得。適用範囲に本サービスの開発・運用を含む | 認証書の写し | 適合 | |
| 9 | 委託先 | 作業する人の守秘義務と、セキュリティの教育が行われているか | A.6.3 / A.6.6 | はい | 全員と守秘の誓約書を交わし、年1回の教育と理解度テストを実施 | 教育の実施記録(直近分) | 適合 | |
| 10 | 通信と保存 | 通信が暗号化されているか(TLS 1.2 以上など) | A.8.24 / A.5.14 | はい | TLS 1.2 以上の通信だけを受け付ける。社内システムとの連携も暗号化した経路のみ | 構成図 | 適合 | |
| 11 | 通信と保存 | 保存データが暗号化されているか。暗号の鍵を誰がどう管理するか | A.8.24 | はい | 保存時は AES-256 で暗号化。鍵は委託先の鍵管理の仕組みで管理し、年1回更新 | セキュリティ仕様書 4章 | 適合 | |
| 12 | 通信と保存 | バックアップの取り方と、戻すまでの目標時間が決まっているか | A.8.13 / A.8.14 | はい | 毎日バックアップを取り、7日分を保管。戻すまでの目標は4時間以内 | 運用仕様書 6章 | 適合 | |
| 13 | アクセス | 使う人・管理する人の権限を役割ごとに分け、必要な人だけが使えるか | A.5.15 / A.5.18 | はい | 管理者・編集者・利用者の3つの役割。読める文書の範囲は部署ごとに設定できる | 機能説明書 2章 | 適合 | |
| 14 | アクセス | 多要素認証、または社内の認証基盤(シングルサインオン)でのログインに対応しているか | A.8.5 / A.5.17 | 一部 | SAML によるシングルサインオンに対応。多要素認証は利用する会社の認証基盤で設定する前提 | 機能説明書 2章 | 条件付き | 当社の認証基盤で多要素認証を必須にしてからつなぐ |
| 15 | アクセス | 委託先の担当者が本番のデータを見られる範囲と、そのときの手続きが決まっているか | A.8.2 / A.8.3 | はい | 障害対応で必要なときだけ、利用する会社の承認を得て期限付きで閲覧。操作はすべて記録 | 運用仕様書 4章 | 適合 | |
| 16 | アクセス | 退職・異動した人のアカウントを、すぐに止められるか | A.5.16 / A.5.18 | はい | シングルサインオンの側で止めると、次のログインから使えなくなる | 機能説明書 2章 | 適合 | |
| 17 | ログと監視 | 誰が・いつ・何を入力し、AIが何を出力・実行したかの記録(監査ログ)が残るか | A.8.15 | はい | 利用者・日時・入力・出力・AIが実行した操作を記録。1年保存し、CSVで取り出せる | 機能説明書 7章 | 適合 | |
| 18 | ログと監視 | 監査ログを書き換えられないように守り、利用する会社が見られるか | A.8.15 | はい | ログは追記のみで、委託先の担当者も消せない。管理画面から閲覧できる | セキュリティ仕様書 6章 | 適合 | |
| 19 | ログと監視 | ふだんと違う使われ方(大量の出力・夜間のアクセスなど)を見つけて知らせる仕組みがあるか | A.8.16 | はい | 1人あたりの件数のしきい値を超えると、管理者にメールで通知 | 運用仕様書 5章 | 適合 | |
| 20 | AIの安全 | プロンプトインジェクション(文書やWebページに仕込んだ指示で、AIに本来と違う動きをさせる攻撃)への対策があるか | A.8.26 / A.8.28 | 一部 | 読み込んだ文書の中の文は指示として扱わない作り。出力の検査あり。攻撃を想定した試験は年1回 | セキュリティ仕様書 8章 | 条件付き | 直近の試験の結果(指摘と対応)を提出してもらう |
| 21 | AIの安全 | AIの答えの誤りに人が気づけるか(根拠の表示・確かめる手順) | (27001に直接の管理策なし) | はい | 回答ごとに根拠にした文書と該当箇所を表示。根拠がないときは「わからない」と答える | 機能説明書 3章 | 適合 | |
| 22 | AIの安全 | AIエージェントが操作できる範囲(読むだけ・書き込み・送信など)を限り、権限を最小にしているか | A.8.2 / A.5.15 | はい | 社内システムへは読み取り専用のアカウントでつなぐ。書き込みはチケットの起票だけに限る | 構成図・権限の一覧 | 適合 | |
| 23 | AIの安全 | 送信・登録・削除など取り消せない操作の前に、人の承認をはさめるか | A.5.3 / A.8.32 | はい | メールの送信とチケットの起票は、担当者が画面で内容を確かめて承認してから実行 | 機能説明書 6章 | 適合 | |
| 24 | AIの安全 | AIモデルを替える・更新するとき、事前に知らせ、精度が落ちていないかを確かめるか | A.8.32 / A.8.29 | はい | 更新の2週間前に通知。評価用のデータで更新の前後の正解率を比べ、結果を共有する | 運用仕様書 7章 | 適合 | |
| 25 | AIの安全 | 閉域(インターネットにつながない環境)で動かす場合、AIモデルや部品の更新をどう持ち込み、確かめてから入れるか | A.8.19 / A.8.32 / A.8.8 | 該当なし | 国内のクラウドで動かすため該当しない(閉域で動かす場合は、検証済みの更新を媒体で持ち込み、検証環境で評価してから本番に入れる手順を別に示す) | — | 閉域の構成を選ぶときは改めて回答をもらう | |
| 26 | AIの安全 | 脆弱性診断・侵入試験を定期的に行い、結果に対応しているか | A.8.8 / A.8.29 | はい | 年1回、外部の会社が診断。高・中の指摘は30日以内に対応 | 診断結果の要約(直近分) | 適合 | |
| 27 | 障害・事故 | 情報漏えい・障害のとき、何時間以内に・誰に・どう連絡するかが決まっているか | A.5.24 / A.5.26 / A.6.8 | はい | 重大な事故は把握から24時間以内に、窓口へ電話とメールで第一報。5営業日以内に報告書 | 運用仕様書 9章・連絡先一覧 | 適合 | |
| 28 | 障害・事故 | 止まったときに手作業へ戻す手順と、稼働率の目標があるか | A.5.29 / A.5.30 | はい | 稼働率の目標は月99.5%。止まったときは、AIを通さず元の手順で処理できることを確認済み | 運用仕様書 8章 | 適合 | |
| 29 | 契約の終了 | 契約が終わるとき、データ・ログ・設定を返す、または消す手順と、その証明があるか | A.8.10 / A.5.11 | はい | 終了から30日以内に、データとログをCSVで返したうえで削除し、削除の証明書を出す | 利用規約 第20条 | 適合 |
このテンプレートでできること
- 生成AIの審査で聞くべき29問が最初から入っている
- 問いごとに ISO/IEC 27001(JIS Q 27001)の管理策の番号つき
- 特定の会社を想定しない回答例。どこまで書いてあれば十分かの目安になる
- 回答(はい・一部・いいえ・該当なし)と、審査の判定(適合・条件付き・要是正)を分けて記録
- 要是正は赤、条件付きは黄。件数を上に自動で集計
- あいまいな回答への聞き返し方の早見表つき
こんな方におすすめ
- 生成AIのサービスや開発の委託先を審査する、情報システム部門・セキュリティ担当の方
- 現場から生成AIを使いたいと言われ、何を確かめればよいか迷っている方
- 生成AIの委託先として、お客様のチェックシートに回答する側の方
シートの構成
- 使い方
- 委託先への渡し方と、判定の付け方
- 記入例
- 社内文書の検索・回答を行う生成AIシステム(国内のクラウドで運用)を審査し、要是正1件・条件付き3件になった例
- セキュリティチェックシート
- 29問が入った空欄のシート。審査する案件ごとにコピーして使う
- 早見表
- 使っている管理策の一覧と、あいまいな回答への聞き返し方
項目と書き方
| 項目 | 書き方 | 例 |
|---|---|---|
| 回答 | 委託先が、はい・一部・いいえ・該当なしから選ぶ | 一部 |
| 回答の内容 | 委託先が、何を・どこまで・いつまで、を数字と仕組みで書く。「適切に管理」だけの回答は受け取らない | 入力と出力は30日保存したあと自動で削除 |
| 根拠資料 | 回答の裏付けになる規約・仕様書の章、認証書など | 利用規約 第8条・管理画面の設定 |
| 判定 | 審査する側が、適合・条件付き・要是正から選ぶ | 条件付き |
| 審査メモ | 条件付き・要是正のとき、何をすれば適合にするか | 社内の利用規程に入力禁止の範囲を追記してから本番 |
作るときの注意
01
「学習に使わない」は契約と設定の両方で確かめる
画面の設定だけでなく、規約・契約に書いてあるかを見ます。委託先が使うAIモデルの提供元との条件も聞きます。
02
再委託先の先まで聞く
生成AIのサービスは、AIモデルの提供元やクラウドに処理を預けていることがほとんどです。預けるデータと所在国を一覧でもらいます。
03
AIエージェントは権限と承認を見る
AIが読むだけか、書き込み・送信までするかで危うさが大きく変わります。取り消せない操作の前に人が承認するかを確かめます。
04
条件付きは、条件と期限を書いて通す
すべて適合になるまで止めるより、条件と期限を書いて進めるほうが現実的です。期限に条件を確かめる担当も決めます。
項目の根拠にした規格
- ISO/IEC 27001:2022(JIS Q 27001:2023)附属書A 情報セキュリティの管理策。問いごとの「対応する管理策」の番号はこの附属書Aの番号
- デジタル庁「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」 別添の調達チェックシートと契約チェックシート(学習利用・データの扱い・インシデントのときの取り決めなど)
- 総務省・経済産業省「AI事業者ガイドライン」 AIを使う事業者が取り組むこと(安全性・プライバシー・セキュリティ・透明性・アカウンタビリティなど)
- OWASP Top 10 for LLM Applications 大規模言語モデルを使うアプリの主な危険(プロンプトインジェクション、過剰な権限など)
手作業を減らすなら
受託サービス
データを社外に出さない構成で
オンプレミスや閉域網に、AIとAIエージェントの実行環境を作ります。社外に出せない書類や個人情報を、社内の環境だけで読ませる構成です。
ローカルLLM・閉域AIを見る受託サービス
いま使っているAIアシスタントの上に、業務のエージェントを
参照するデータと権限を整理し、社内の業務に合わせたAIエージェントを作ります。審査済みの環境の中で広げられます。
エージェント構築支援を見るよくある質問
委託先に送るときは、記入例を消したほうがいいですか?
空欄のシートだけを送ります。記入例は、どの程度まで具体的に書いてほしいかを伝える見本として、別に添えても構いません。
ISO/IEC 27001 の認証を持っていれば、審査を省けますか?
認証は委託先の管理の仕組みがあることの裏付けになりますが、学習利用やAIエージェントの権限など、生成AIに固有の点は別に確かめます。認証の適用範囲に、そのサービスが入っているかも見ます。
社内で生成AIのシステムを作る場合にも使えますか?
使えます。委託先の欄を自社の開発・運用の担当に読み替え、本番に出す前の確認に使います。
データを社外に出せない場合はどうすればいいですか?
社内の環境や閉域網でAIを動かす構成があります。その場合は、閉域でのモデル更新の問いの回答を必ずもらいます。
フォームを送信すると、すぐにダウンロードできます
関連するテンプレート
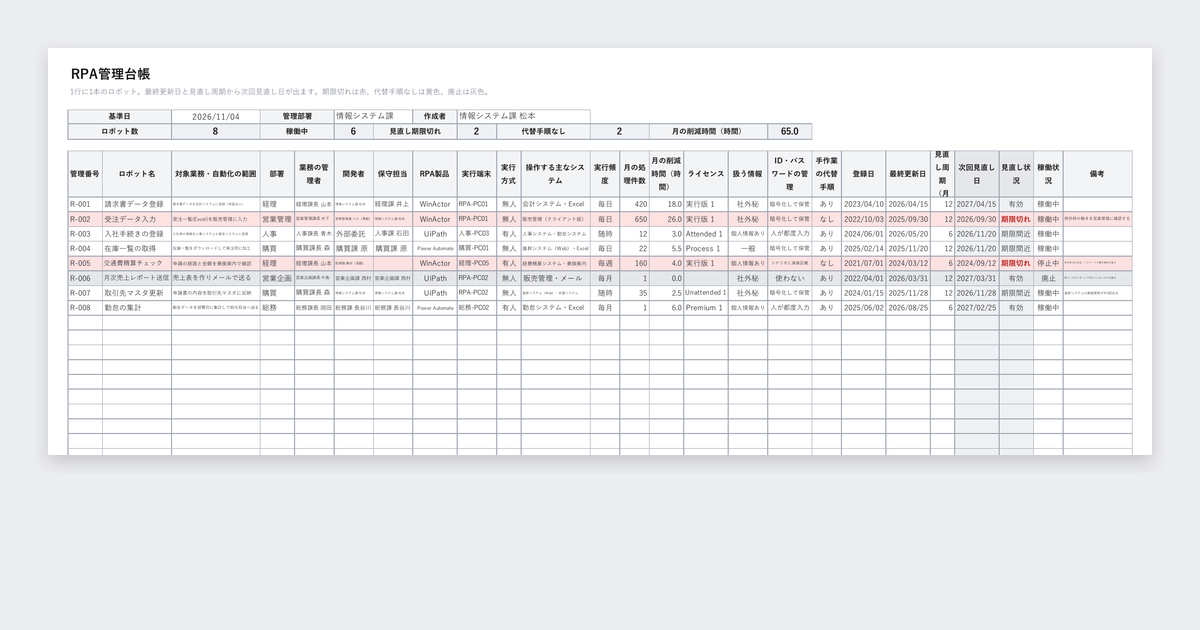
RPA管理台帳(ロボット台帳・野良ロボット対策)
RPA管理台帳とは、社内で動いているRPAのロボットを1行に1本ずつ書き、業務・担当者・動かす端末・操作するシステムを一か所で管理する表です。
Excel・PDF A4横 2026.10.30 更新
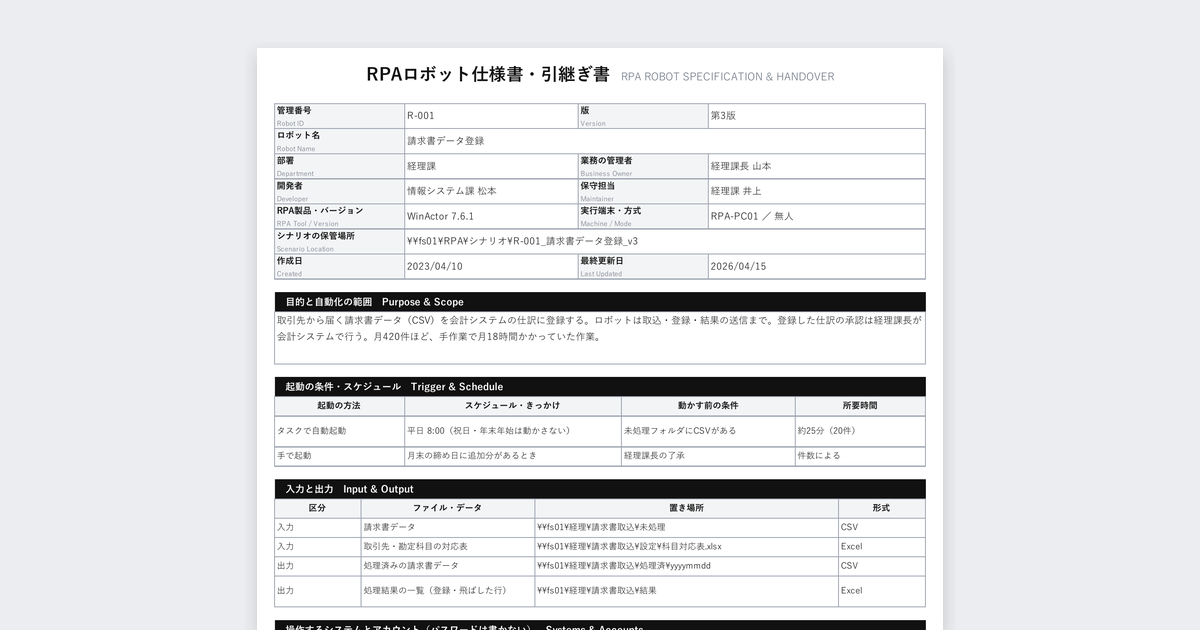
RPAロボット仕様書・引継ぎ書
RPAの仕様書・引継ぎ書とは、ロボット1本ごとに、目的・起動の条件・入力と出力・処理の流れ・エラー時の動き・手作業での代わりの手順をまとめた書類です。
Excel・PDF A4縦 2026.10.30 更新
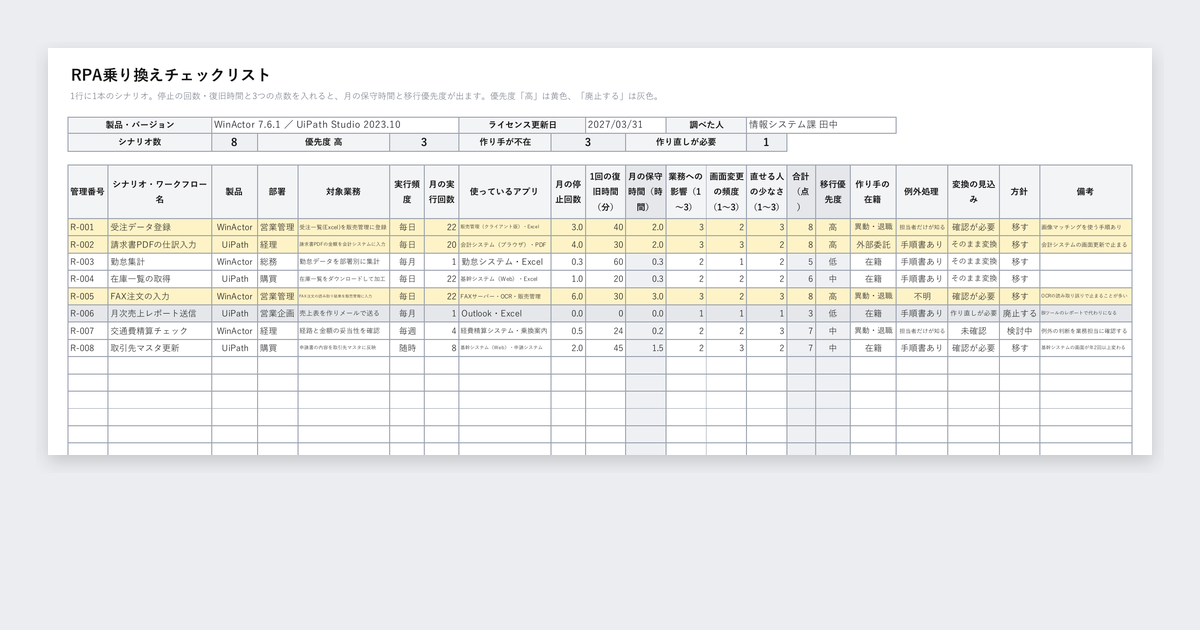
WinActor・UiPath 乗り換えチェックリスト(シナリオ棚卸し)
シナリオの棚卸しとは、RPAを乗り換える前に、今あるシナリオを1本ずつ洗い出し、業務・頻度・停止の回数・保守の手間・作り手の在籍などを記録して、移す順番を決める作業です。
Excel・PDF A4横 2026.10.27 更新
関連する資料
閉域・ローカルLLMで動かすRPA セキュリティガイド(情報システム部門向け)
AIエージェント型RPA「ジンベイ GenRPA」で、データがどこを通り、何が社内のPCで完結し、何がクラウドのAIを使うのかを、情報システム部門の審査向けにまとめました。
PDF 13ページ 2026.10.24 更新
FDEサービスの選び方|SES・コンサル・受託開発との違いと費用の決まり方
FDE(Forward Deployed Engineer)型の支援を、発注する側の目線で整理した資料です。
PDF 12ページ 2026.10.24 更新
AI支援事例集(業務別)図面・帳票・法令・ナレッジの生成AI受託開発
検図・手書き図面の清書・類似図面の検索から、契約書類の作成・仕訳・法令チェック・社内ナレッジ検索まで、ジンベイが会社ごとのルールに合わせて作った16の取り組みを業務別にまとめました。
PDF 13ページ 2026.10.24 更新